
Беспроводные и мобильные сети
Во всех предыдущих темах канал связи молчаливо считался надёжным и закрытым: кадр Ethernet, отправленный в кабель, доходит до соседа с вероятностью ошибки порядка 10⁻¹², его не слышат посторонние, а скорость канала постоянна. Коммутируемый Ethernet (тема 4) вообще избавился от разделяемой среды, и метод доступа CSMA/CD стал историей. Беспроводная связь возвращает все проблемы, от которых проводные сети избавились: среда снова разделяемая, причём не между десятком станций на одном кабеле, а между всеми передатчиками в радиусе десятков метров, включая соседние сети и микроволновые печи; уровень сигнала меняется при каждом шаге пользователя; кадры теряются не в исключительных случаях, а постоянно; наконец, передачу может принять любой, кто находится поблизости.
Тем не менее подавляющая часть пользовательских устройств подключается к сети именно по радио: ноутбуки и телефоны — через беспроводные локальные сети стандарта IEEE 802.11 (Wi-Fi), телефоны вне здания — через сотовые сети LTE и 5G, датчики — через Bluetooth, Zigbee или LoRaWAN. Для стека TCP/IP эти технологии выглядят как ещё один канальный уровень: интерфейс wlan0 получает адрес по DHCP (тема 14) и передаёт IP-пакеты так же, как eth0. Но под этой знакомой абстракцией работают механизмы, которых в проводных сетях нет: подтверждение каждого кадра, «виртуальное» прослушивание канала, кадры с четырьмя адресами, ассоциация станции с точкой доступа и шифрование на канальном уровне. Систематическое изложение этих вопросов дают классические учебники 14.
Изложение построено так. Сначала рассматриваются свойства радиоканала, определяющие всё остальное: затухание, многолучёвость, помехи и проблемы скрытого и незащищённого узла. Затем подробно изучается Wi-Fi: архитектура, частотные диапазоны и каналы, метод доступа CSMA/CA, формат кадра, подключение и роуминг, поколения стандарта и причины, по которым реальная скорость оказывается вдвое ниже указанной на коробке. Отдельный раздел посвящён безопасности беспроводных сетей — от сломанного WEP до WPA3. Завершают тему обзор архитектуры сотовых сетей LTE и 5G и сравнение технологий для интернета вещей. Физика сигналов — модуляция, теорема Шеннона, децибелы — изложена в теме 3 и здесь только применяется.
Радиоканал: почему беспроводная сеть устроена иначе
Затухание сигнала и бюджет радиолинии
Мощность радиосигнала убывает с расстоянием, даже если на пути нет никаких препятствий: энергия, излучённая антенной, распределяется по всё большей сфере. Для идеальной ненаправленной антенны в свободном пространстве отношение излучённой мощности к принятой описывается формулой потерь в свободном пространстве (англ. Free-Space Path Loss, FSPL), выводимой из уравнения передачи Фрииса 4:
FSPL = (4π·d·f / c)²,
где d — расстояние, f — частота, c — скорость света. В децибелах, при расстоянии в километрах и частоте в мегагерцах, формула принимает удобный вид:
FSPL (дБ) = 20·lg d + 20·lg f + 32,44.
Из формулы следуют два важных вывода. Во-первых, потери растут на 6 дБ при каждом удвоении расстояния — мощность падает вчетверо, а не вдвое. Во-вторых, при той же дистанции потери на 5 ГГц больше, чем на 2,4 ГГц, на 20·lg(5180 / 2437) ≈ 6,5 дБ. Строго говоря, частотная зависимость относится не к самому распространению волны, а к эффективной площади приёмной антенны, которая уменьшается с ростом частоты; но для инженерного расчёта существенно именно итоговое значение: на 10 м потери составляют около 60 дБ на 2,4 ГГц и около 67 дБ на 5 ГГц.
В здании к потерям в свободном пространстве добавляются потери на препятствиях. Типичные значения, используемые при планировании, — 3–5 дБ на гипсокартонную перегородку, 10–15 дБ на кирпичную или бетонную стену, до 20–30 дБ на железобетонное перекрытие, причём на 5 и 6 ГГц потери на препятствиях заметно больше, чем на 2,4 ГГц 4. Поэтому в помещениях затухание растёт с расстоянием быстрее, чем по FSPL: эмпирические модели заменяют показатель степени 2 в формуле на 3–4.
Расчёт того, дойдёт ли сигнал с достаточным качеством, называют бюджетом радиолинии (англ. link budget). Мощность на входе приёмника складывается из мощности передатчика и коэффициентов усиления антенн за вычетом всех потерь:
P_rx = P_tx + G_tx + G_rx − FSPL − L_препятствия (все величины в дБм, дБи и дБ).
Мощность в радиотехнике выражают в децибелах относительно 1 мВт (дБм): 20 дБм = 100 мВт, 0 дБм = 1 мВт, −70 дБм = 10⁻⁷ мВт. Принятая мощность сравнивается с двумя величинами. Чувствительность приёмника — минимальная мощность, при которой ещё возможен приём на заданной скорости. Уровень шума определяет отношение сигнал/шум (англ. Signal-to-Noise Ratio, SNR), от которого по теореме Шеннона (тема 3) зависит достижимая скорость. Тепловой шум в полосе B составляет −174 + 10·lg B дБм, для канала 20 МГц это −101 дБм; с учётом коэффициента шума приёмника (5–10 дБ) реальный уровень шума близок к −95…−90 дБм.
Рассмотрим числовой пример. Точка доступа в офисе «Северного узла» работает на канале 36 (5180 МГц) с мощностью 20 дБм и антенной 3 дБи; ноутбук с антенной 0 дБи находится в 30 м, сигнал проходит через две гипсокартонные перегородки по 5 дБ. Потери в свободном пространстве: 20·lg 0,03 + 20·lg 5180 + 32,44 = −30,46 + 74,29 + 32,44 = 76,3 дБ. Принятая мощность: 20 + 3 + 0 − 76,3 − 10 = −63,3 дБм. При уровне шума −94 дБм отношение сигнал/шум составит около 30,7 дБ. Ориентировочные пороги SNR, при которых устойчиво работают схемы модуляции Wi-Fi, — около 5 дБ для BPSK, 20 дБ для 16-QAM, 25 дБ для 64-QAM и 30–32 дБ для 256-QAM; значит, связь на таком расстоянии возможна на скоростях, близких к максимальным, но стоит ноутбуку переместиться за бетонную стену, и скорость снизится до уровня 16-QAM или ниже. Важно понимать, что бюджет нужно сводить в обе стороны: телефон излучает обычно 15 дБм и меньше, и именно направление «клиент — точка доступа» часто оказывается слабым.
Многолучёвость, замирания и помехи
Радиоволна приходит к приёмнику не одним путём, а многими: прямым и отражёнными от стен, пола, мебели, людей. Длины путей различаются на метры, и копии сигнала приходят с задержками в десятки и сотни наносекунд. Это явление называют многолучёвым распространением (англ. multipath propagation), и у него два следствия. Первое — межсимвольная интерференция: «хвост» предыдущего символа накладывается на следующий. Второе — замирания (англ. fading): в зависимости от разности фаз копии складываются или гасят друг друга, и при смещении приёмника на половину длины волны (6 см на 2,4 ГГц, 3 см на 5 ГГц) уровень сигнала может измениться на 20–30 дБ.
Современный Wi-Fi борется с этим двумя средствами. Мультиплексирование с ортогональным частотным разделением (англ. Orthogonal Frequency-Division Multiplexing, OFDM) делит канал 20 МГц на десятки узких поднесущих (64 в 802.11a/g/n/ac, 256 в 802.11ax), на каждой из которых символ длится долго — 3,2 мкс в 802.11a/n/ac и 12,8 мкс в 802.11ax, — а между символами вставляется защитный интервал 0,4–3,2 мкс, поглощающий задержанные копии. Замирание поражает лишь часть поднесущих, и помехоустойчивое кодирование восстанавливает потерянные биты. Технология MIMO (англ. Multiple Input, Multiple Output) использует несколько антенн и превращает многолучёвость из врага в союзника: независимые пути позволяют передавать одновременно несколько пространственных потоков (англ. spatial streams) на одной частоте, а при одном потоке — выбирать или складывать сигналы антенн так, чтобы замирания на них не совпадали.
Третий источник проблем — помехи (англ. interference). Диапазоны Wi-Fi нелицензируемые: на них работают соседние сети, Bluetooth, беспроводные камеры, радиотелефоны, а на 2,4 ГГц ещё и микроволновые печи, излучающие сотни ватт на частоте около 2450 МГц. Помехи от другой сети Wi-Fi на том же канале ведут не к шуму, а к разделению эфира: станции обеих сетей слышат друг друга и по очереди уступают канал. Помехи от сети на частично перекрывающемся канале хуже — её передачи не распознаются как Wi-Fi и воспринимаются как шум, снижая SNR.
Скрытый и незащищённый узлы
Самая важная для понимания протоколов особенность радиоканала — то, что станции слышат разные части эфира. В кабеле Ethernet сигнал любой станции доходит до всех, и станция, слушая канал, узнаёт о чужой передаче. В радиосети передатчик слышит только тех, кто находится в его зоне слышимости, а коллизия происходит не у передатчика, а у приёмника. Рисунок ниже иллюстрирует две вытекающие из этого ситуации.
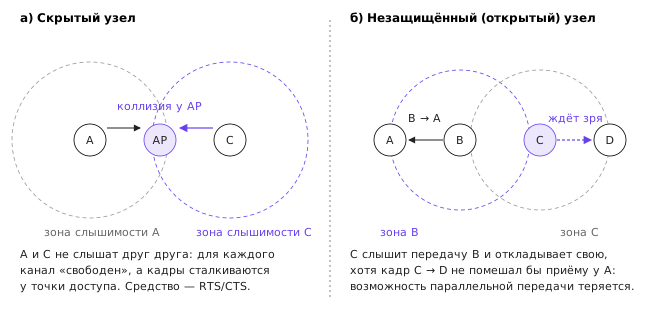
Проблема скрытого узла (англ. hidden terminal): станции A и C находятся по разные стороны от точки доступа и не слышат друг друга, хотя обе слышат точку доступа. Каждая, прослушав канал, считает его свободным и начинает передачу, и кадры сталкиваются у точки доступа. Ни A, ни C не может обнаружить коллизию: передатчик не способен одновременно слушать эфир на той же частоте, потому что его собственный сигнал на десятки децибел сильнее любого принимаемого. Проблема незащищённого узла (англ. exposed terminal) обратная: станция C слышит передачу B → A и откладывает свою передачу C → D, хотя она никому бы не помешала — A находится вне зоны C, а D вне зоны B. Скрытый узел приводит к коллизиям, незащищённый — к недоиспользованию канала.
Из сказанного вытекает главное отличие метода доступа беспроводных сетей от классического Ethernet. Обнаружение коллизий (англ. collision detection), на котором строился CSMA/CD, в радиоканале невозможно. Остаётся избегать коллизий (англ. collision avoidance) и узнавать об успехе передачи по явному подтверждению от получателя. Так устроен CSMA/CA, рассматриваемый в следующем разделе.
Беспроводные локальные сети IEEE 802.11
Архитектура: BSS, ESS и точка доступа
Стандарт IEEE 802.11 определяет канальный и физический уровни беспроводных локальных сетей 1. Название Wi-Fi — торговая марка отраслевого консорциума Wi-Fi Alliance, который сертифицирует совместимость устройств; с 2018 года он присваивает поколениям стандарта номера: Wi-Fi 4 (802.11n), Wi-Fi 5 (802.11ac), Wi-Fi 6 (802.11ax), Wi-Fi 7 (802.11be).
Базовый элемент архитектуры — базовый набор служб (англ. Basic Service Set, BSS): группа станций, работающих на одном канале и связанных с одной точкой доступа (англ. Access Point, AP). Каждая станция обменивается кадрами только с точкой доступа, даже если адресат находится в той же комнате: кадр от ноутбука к принтеру проходит через эфир дважды. BSS идентифицируется адресом BSSID — обычно это MAC-адрес радиоинтерфейса точки доступа. Пользователю сеть известна по имени SSID (англ. Service Set Identifier) — строке до 32 байт, например nsu-office. Существует и режим без точки доступа (англ. Independent BSS, IBSS, или ad hoc), в котором станции обмениваются кадрами напрямую, но в инфраструктурных сетях он практически не применяется.
Несколько точек доступа с одинаковым SSID, соединённых общей распределительной системой (англ. Distribution System, DS) — как правило, проводной сетью Ethernet, — образуют расширенный набор служб (англ. Extended Service Set, ESS). Для IP-уровня весь ESS — один широковещательный домен (тема 4): ноутбук, перешедший от одной точки доступа к другой, сохраняет IP-адрес. Точка доступа по сути является мостом между эфиром и Ethernet: принимая кадр 802.11 от станции, она преобразует его в кадр Ethernet и передаёт в распределительную систему, и наоборот. В корпоративных сетях точки доступа часто централизованно управляются контроллером беспроводной сети (англ. Wireless LAN Controller, WLC), который назначает им каналы и мощность и координирует роуминг.
Частотные диапазоны и каналы
Wi-Fi работает в трёх диапазонах: 2,4 ГГц (2400–2483,5 МГц), 5 ГГц (около 5150–5850 МГц, несколькими поддиапазонами) и 6 ГГц (5925–7125 МГц, открыт для Wi-Fi с 2020 года в США, в других странах — частично или позже). Набор разрешённых каналов и допустимая мощность определяются национальным регулированием; станция узнаёт о них из кода страны, который объявляет точка доступа.
В диапазоне 2,4 ГГц каналы пронумерованы от 1 до 13 (канал 14 разрешён только в Японии и только для 802.11b) с шагом центральных частот 5 МГц: канал n имеет центральную частоту 2407 + 5n МГц, то есть канал 1 — 2412 МГц, канал 6 — 2437 МГц, канал 11 — 2462 МГц. Ширина сигнала OFDM — около 20 МГц, поэтому соседние номера каналов сильно перекрываются, и непересекающихся каналов всего три: 1, 6 и 11 (в Европе и России иногда используют четвёрку 1, 5, 9, 13 с небольшим перекрытием). Канал шириной 40 МГц на 2,4 ГГц занимает больше половины диапазона, и в многоквартирном доме его использование вредит и себе, и соседям.
Диапазон 5 ГГц значительно шире: в нём умещается два-три десятка непересекающихся каналов по 20 МГц (номера 36, 40, 44, …, 165; центральная частота 5000 + 5n МГц), которые объединяются в каналы 40, 80 и 160 МГц. Часть каналов (в США 52–144) делят полосу с метеорологическими и военными радарами, и на них точка доступа обязана применять динамический выбор частоты (англ. Dynamic Frequency Selection, DFS): перед началом работы прослушать канал не менее минуты, а обнаружив сигнал радара — покинуть его. Диапазон 6 ГГц (Wi-Fi 6E и Wi-Fi 7) добавляет 1200 МГц — 59 каналов по 20 МГц, 14 по 80 МГц или 7 по 160 МГц, — причём в нём работают только устройства Wi-Fi 6 и новее, без унаследованных медленных станций.
Ширина канала — главный рычаг скорости: при прочих равных канал 80 МГц передаёт вчетверо больше, чем 20 МГц. Но широкий канал занимает больше эфира, ловит больше помех и при той же мощности передатчика имеет SNR на 6 дБ хуже (мощность распределена по вчетверо большей полосе). В плотной застройке офиса поэтому часто выбирают 20 или 40 МГц на 5 ГГц: больше непересекающихся каналов — меньше точек доступа на одном канале. Расчёт плана каналов для офиса выполняется на практическом занятии.
Метод доступа CSMA/CA
Основной метод доступа к среде в 802.11 — функция распределённой координации (англ. Distributed Coordination Function, DCF), реализующая множественный доступ с прослушиванием несущей и предотвращением коллизий (англ. Carrier Sense Multiple Access with Collision Avoidance, CSMA/CA) 1. Её работу задают несколько интервалов времени:
- слот (англ. slot time) — единица отсчёта случайной отсрочки: 9 мкс для OFDM на 5 ГГц и в режиме «короткого слота» на 2,4 ГГц, 20 мкс для 802.11b;
- короткий межкадровый интервал (англ. Short Interframe Space, SIFS) — пауза перед ответным кадром (подтверждением, CTS): 16 мкс в 5 ГГц OFDM, 10 мкс на 2,4 ГГц;
- межкадровый интервал DCF (англ. DCF Interframe Space, DIFS) = SIFS + 2 слота, 34 мкс для 802.11a;
- окно конкуренции (англ. contention window, CW) — диапазон, из которого выбирается случайная отсрочка: от CWmin = 15 до CWmax = 1023 слотов для OFDM.
Алгоритм передачи кадра таков. Станция, у которой есть кадр, прослушивает канал. Если канал свободен в течение DIFS, она выбирает случайное число k от 0 до CW и отсчитывает k свободных слотов; если в это время канал занимает кто-то другой, отсчёт замораживается и продолжается после следующего свободного DIFS. Когда счётчик доходит до нуля, станция передаёт кадр. Получатель, приняв кадр без ошибок, через SIFS отправляет подтверждение (англ. acknowledgement, ACK). Поскольку SIFS короче DIFS, ответ всегда опережает любую станцию, ожидающую начала собственной передачи, и обмен «кадр — подтверждение» не прерывается. Если подтверждение не пришло, отправитель считает передачу неудачной, удваивает окно (CW = 2·(CW + 1) − 1: 15, 31, 63, …, 1023) и повторяет попытку; после исчерпания числа повторов (обычно 7) кадр отбрасывается. Случайная отсрочка — это и есть «предотвращение» коллизий: станции, одновременно дождавшиеся освобождения канала, с большой вероятностью выберут разные числа слотов.
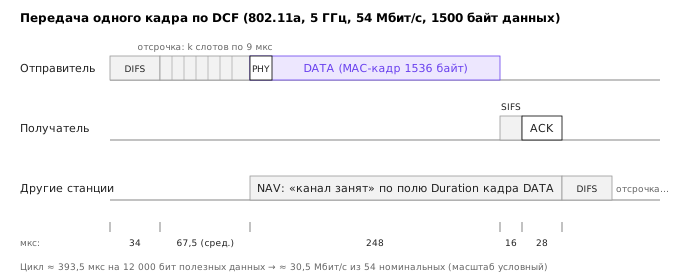
Кроме физического прослушивания несущей 802.11 использует виртуальное. В заголовке каждого кадра есть поле Duration — время в микросекундах, на которое канал будет занят до завершения текущего обмена, включая подтверждение. Все станции, услышавшие кадр, заводят таймер — вектор распределения сети (англ. Network Allocation Vector, NAV) — и до его истечения считают канал занятым, даже если физически его не слышат. Временная диаграмма на рисунке ниже показывает полный цикл передачи одного кадра.
Против скрытых узлов применяется необязательный обмен RTS/CTS. Перед кадром данных станция отправляет короткий кадр «запрос на передачу» (англ. Request To Send, RTS), а точка доступа отвечает «готов к приёму» (англ. Clear To Send, CTS). Кадр CTS слышат все станции зоны точки доступа, включая скрытые от отправителя, и по полю Duration в нём устанавливают NAV на время всего обмена. Коллизия теперь возможна только для короткого RTS, а не для длинного кадра данных. Цена — два дополнительных кадра и два SIFS на каждую передачу, поэтому RTS/CTS включают только для кадров длиннее порога (параметр rts_threshold, по умолчанию выключен у большинства драйверов) или используют как механизм защиты при смешанной работе старых и новых станций. Математическую модель DCF, позволяющую рассчитать пропускную способность насыщенной сети в зависимости от числа станций, построил Дж. Бьянки 6: с ростом числа станций доля времени, теряемого на коллизии и отсрочки, растёт, и суммарная пропускная способность падает.
Стандарт 802.11e добавил к DCF приоритеты: механизм EDCA (англ. Enhanced Distributed Channel Access) вводит четыре категории доступа — голос, видео, обычный трафик и фоновый — с разными интервалами ожидания и окнами конкуренции. Кадр голосовой категории ждёт меньше и выбирает отсрочку из меньшего окна, а значит, статистически выигрывает доступ к каналу. Категорию выбирают по полю DSCP IP-заголовка, и поэтому в беспроводных сетях маркировка трафика (тема 7) действительно влияет на задержку.
Формат кадра и три-четыре адреса
Кадр 802.11 устроен сложнее кадра Ethernet, и главная причина — в адресации. В Ethernet достаточно двух адресов: кто отправил и кому. В инфраструктурной беспроводной сети в передаче участвуют до четырёх устройств: исходный отправитель, передатчик в эфире, приёмник в эфире и конечный получатель. Когда ноутбук отправляет кадр серверу в проводной сети, в эфире его передаёт ноутбук, принимает точка доступа, а адресован он MAC-адресу сервера (или шлюза), который находится за точкой доступа. Схема на рисунке ниже показывает заголовок кадра данных и смысл адресов в зависимости от направления.
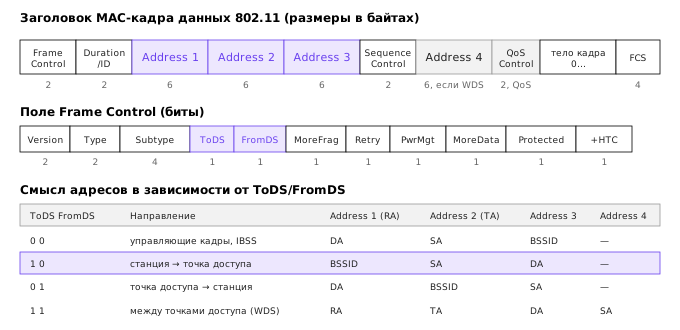
Заголовок кадра данных состоит из следующих полей:
- Frame Control (2 байта): версия протокола, тип (управляющий, контрольный, данные) и подтип кадра, флаги ToDS и FromDS, признаки фрагментации и повторной передачи (Retry), энергосбережения, защищённости (Protected) и наличия дополнительных полей;
- Duration/ID (2 байта): значение для NAV в микросекундах;
- Address 1, 2, 3 (по 6 байт): адреса, смысл которых задают флаги ToDS и FromDS; Address 1 — всегда непосредственный приёмник в эфире (англ. receiver address, RA), Address 2 — непосредственный передатчик (англ. transmitter address, TA);
- Sequence Control (2 байта): 12-битный порядковый номер кадра и 4-битный номер фрагмента — по ним получатель отбрасывает дубликаты, возникающие при потере подтверждения;
- Address 4 (6 байт): только при ToDS = FromDS = 1, то есть в беспроводных мостах между точками доступа и в mesh-сетях;
- QoS Control (2 байта): в кадрах подтипа QoS Data — категория трафика и политика подтверждения;
- тело кадра и контрольная сумма FCS (4 байта, CRC-32, как в Ethernet).
Тело кадра данных начинается не с IP-заголовка, а с заголовка LLC/SNAP из 8 байт aa aa 03 00 00 00 08 00, последние два байта которого — привычный EtherType (тема 4). Точка доступа при пересылке в Ethernet убирает заголовки 802.11 и LLC/SNAP и строит кадр Ethernet с адресами DA и SA.
Разберём заголовок кадра данных, отправленного ноутбуком 02:00:00:aa:bb:cc шлюзу 02:00:00:11:22:33 через точку доступа с BSSID 02:00:00:de:ad:01. Байты заголовка в порядке передачи:
08 41 2c 00 02 00 00 de ad 01 02 00 00 aa bb cc
02 00 00 11 22 33 50 2c
Многобайтовые поля в 802.11 передаются младшим байтом вперёд, в отличие от сетевого порядка IP. Байт 08 — первый байт Frame Control: биты версии 00, тип 10 (данные), подтип 0000, — это кадр данных. Байт 41 — флаги: бит 0 (ToDS) установлен, бит 6 (Protected) установлен; значит, кадр идёт от станции в распределительную систему и его тело зашифровано. Поле Duration 2c 00 читается как 0x002c = 44 мкс — время, на которое канал занят после кадра: SIFS и подтверждение. Далее Address 1 = 02:00:00:de:ad:01 — BSSID, приёмник в эфире; Address 2 = 02:00:00:aa:bb:cc — ноутбук; Address 3 = 02:00:00:11:22:33 — конечный получатель. Sequence Control 50 2c — это число 0x2c50: порядковый номер 0x2c5 = 709 и фрагмент 0. Получив кадр, точка доступа отправит в Ethernet кадр с адресом назначения 02:00:00:11:22:33 и источником 02:00:00:aa:bb:cc; адрес BSSID в проводную сеть не попадает.
Кроме кадров данных 802.11 определяет управляющие кадры (англ. management frames): маяки (англ. beacon), запросы и ответы зондирования (англ. probe request/response), аутентификацию, ассоциацию и реассоциацию, деаутентификацию и деассоциацию — и контрольные кадры: ACK, RTS, CTS, блочные подтверждения. В фильтрах Wireshark тип и подтип объединены в поле wlan.fc.type_subtype: маяк — 0x0008, запрос зондирования — 0x0004, ответ — 0x0005, запрос ассоциации — 0x0000, ACK — 0x001d, данные с QoS — 0x0028.
Подключение к сети и роуминг
Станция, впервые подключающаяся к сети, проходит несколько этапов. Сначала — обнаружение (англ. scanning). При пассивном сканировании станция слушает каждый канал и собирает маяки, которые точки доступа рассылают по умолчанию каждые 102,4 мс (100 единиц времени по 1024 мкс); маяк содержит SSID, поддерживаемые скорости, параметры безопасности, возможности HT/VHT/HE и другие сведения в виде информационных элементов. При активном сканировании станция сама отправляет запрос зондирования, и точки доступа отвечают. Затем следует аутентификация 802.11 — в WPA2 это формальный обмен «открытой системы», не проверяющий ничего, а в WPA3 на этом шаге выполняется обмен SAE. Далее станция отправляет запрос ассоциации, указывая выбранные параметры, и получает идентификатор ассоциации. Только после этого выполняется настоящая аутентификация — четырёхэтапное рукопожатие WPA2 или 802.1X, — и лишь затем станция может передавать данные и запрашивать адрес по DHCP. В Linux этот процесс выполняет программа wpa_supplicant, а за его ходом можно следить командой iw event или по журналу.
iw dev wlan0 link
Connected to 02:00:00:de:ad:01 (on wlan0)
	SSID: nsu-office
	freq: 5180
	signal: -58 dBm
	rx bitrate: 866.7 MBit/s VHT-MCS 9 80MHz short GI VHT-NSS 2
	tx bitrate: 585.0 MBit/s VHT-MCS 7 80MHz VHT-NSS 2
Вывод показывает подключение к BSSID на канале 36 (5180 МГц) с уровнем сигнала −58 дБм. Скорости приёма и передачи различаются и меняются от кадра к кадру: алгоритм адаптации скорости (англ. rate adaptation; в Linux — Minstrel) постоянно выбирает схему модуляции и кодирования (англ. Modulation and Coding Scheme, MCS) по статистике успешных передач. Запись VHT-MCS 9 80MHz short GI VHT-NSS 2 означает 802.11ac, 256-QAM с кодовой скоростью 5/6, канал 80 МГц, короткий защитный интервал и два пространственных потока — максимум, на который способен этот ноутбук.
Роуминг (англ. roaming) — переход станции от одной точки доступа к другой в пределах ESS. Решение о переходе в 802.11 принимает станция, а не сеть: когда сигнал текущей точки доступа ослабевает ниже порога, станция сканирует каналы и выполняет реассоциацию с лучшей точкой. Полное повторное подключение с 802.1X может занять сотни миллисекунд, что заметно для голосового звонка. Поправки ускоряют процесс: 802.11k позволяет точке доступа сообщить станции список соседей (не нужно сканировать все каналы), 802.11v — порекомендовать переход, 802.11r (англ. Fast BSS Transition) — заранее вывести ключи для новой точки доступа, сократив переход до одного обмена. Поскольку все точки ESS находятся в одном широковещательном домене, IP-адрес при роуминге не меняется; коммутаторы распределительной системы узнают о новом местоположении станции по первому кадру от неё (тема 4).
Поколения стандарта и реальная пропускная способность
Скорость передачи, которую указывает производитель, — это максимальная канальная скорость физического уровня (англ. PHY rate): произведение числа поднесущих, бит на символ, кодовой скорости и числа пространственных потоков, делённое на длительность символа. Таблица сводит основные поколения стандарта 1235.
| Стандарт | Поколение | Год | Диапазоны, ГГц | Ширина канала, МГц | Модуляция, макс. | Потоков | Макс. скорость PHY |
|---|---|---|---|---|---|---|---|
| 802.11b | — | 1999 | 2,4 | 22 | DSSS/CCK | 1 | 11 Мбит/с |
| 802.11a / g | — | 1999 / 2003 | 5 / 2,4 | 20 | 64-QAM | 1 | 54 Мбит/с |
| 802.11n | Wi-Fi 4 | 2009 | 2,4 и 5 | 20, 40 | 64-QAM | 4 | 600 Мбит/с |
| 802.11ac | Wi-Fi 5 | 2013 | 5 | до 160 | 256-QAM | 8 | 6,9 Гбит/с |
| 802.11ax | Wi-Fi 6 / 6E | 2021 | 2,4, 5 и 6 (6E) | до 160 | 1024-QAM | 8 | 9,6 Гбит/с |
| 802.11be | Wi-Fi 7 | 2024 | 2,4, 5 и 6 | до 320 | 4096-QAM | 16 | 46 Гбит/с |
Каждое поколение добавляет механизмы, а не только скорость. 802.11n ввёл MIMO и агрегацию кадров (A-MPDU), без которой высокие скорости бессмысленны. 802.11ac добавил многопользовательский MIMO (англ. MU-MIMO) в направлении от точки доступа: она может одновременно передавать разным станциям разные потоки, формируя диаграмму направленности (англ. beamforming). 802.11ax сместил акцент со скорости одного клиента на эффективность в плотной сети: множественный доступ с ортогональным частотным разделением (англ. OFDMA) делит канал на ресурсные блоки для разных станций в одной передаче, что выгодно при множестве коротких кадров; точка доступа сама планирует передачи от станций (англ. trigger-based uplink); «раскраска» BSS (англ. BSS coloring) позволяет не уступать канал слабому сигналу соседней сети; целевое время пробуждения (англ. Target Wake Time, TWT) экономит батарею датчиков 2. Wi-Fi 6E — тот же 802.11ax в диапазоне 6 ГГц. 802.11be удвоил ширину канала до 320 МГц (только в диапазоне 6 ГГц), ввёл 4096-QAM и многоканальную работу (англ. Multi-Link Operation, MLO), при которой одно устройство одновременно использует несколько диапазонов 3. Максимальные значения в таблице — теоретические: реальные устройства имеют 2, редко 4 пространственных потока, поэтому ноутбук с Wi-Fi 6 и каналом 80 МГц достигает канальной скорости 1201 Мбит/с, а не 9,6 Гбит/с.
Реальная скорость передачи данных приложения существенно ниже канальной, и полезно понимать, куда уходит время. Вернёмся к рисунку с временной диаграммой DCF и подсчитаем пропускную способность для 802.11a на 54 Мбит/с при передаче пакетов по 1500 байт одной станцией без конкурентов. MAC-кадр содержит 1500 байт данных, 8 байт LLC/SNAP, 24 байта заголовка и 4 байта FCS — 1536 байт. При 54 Мбит/с в одном OFDM-символе длительностью 4 мкс передаётся 216 бит; с учётом 16 служебных бит и 6 хвостовых нужно ⌈(16 + 8·1536 + 6) / 216⌉ = 57 символов, то есть 228 мкс, плюс 20 мкс преамбулы и заголовка физического уровня — 248 мкс. Подтверждение длиной 14 байт передаётся на 24 Мбит/с и занимает 28 мкс. Добавим DIFS (34 мкс), среднюю отсрочку 7,5 слота (67,5 мкс) и SIFS (16 мкс):
T = \text{DIFS} + \text{отсрочка} + \text{DATA} + \text{SIFS} + \text{ACK} = 34 + 67{,}5 + 248 + 16 + 28 = 393{,}5 \text{ мкс}
\text{Полезные данные}: 1500 \cdot 8 = 12\,000 \text{ бит}
\text{Пропускная способность}: \frac{12\,000 \text{ бит}}{393{,}5 \text{ мкс}} \approx 30{,}5 \text{ Мбит/с} \quad (56\% \text{ от } 54 \text{ Мбит/с})
Почти половина времени уходит на служебные интервалы, преамбулы и подтверждения, причём их длительность не зависит от скорости передачи данных. Отсюда парадокс высоких скоростей: если бы 802.11ac передавал тот же кадр на 866,7 Мбит/с, сам кадр занял бы около 15 мкс, а те же интервалы и подтверждение — около 145 мкс, и даже без учёта более длинной преамбулы 802.11ac эффективность упала бы примерно до 9 %. Поэтому начиная с 802.11n кадры агрегируются: в одну передачу A-MPDU упаковываются десятки MPDU общей длиной до 64 КиБ (в 802.11ac — до 1 МиБ), а вместо отдельных подтверждений отправляется одно блочное подтверждение (англ. Block ACK) с битовой картой. При конкуренции нескольких станций добавляются коллизии и рост окна, а адаптация скорости опускает MCS при ухудшении сигнала. Если добавить накладные расходы TCP/IP (40 байт на сегмент и подтверждения TCP, тоже передаваемые по радио в противоположном направлении), получается эмпирическое правило: прикладная скорость TCP в хорошей сети Wi-Fi составляет 50–70 % канальной скорости, а при большом числе клиентов и слабом сигнале — значительно меньше. Наконец, эфир делят все станции BSS: одна медленная станция на краю зоны, передающая на 6 Мбит/с, занимает канал в десятки раз дольше быстрой и тормозит всех — так называемая аномалия производительности 802.11.
Безопасность беспроводных сетей
WEP и уроки его провала
Радиосигнал не ограничен стенами, и любой, кто находится в зоне слышимости, может принимать кадры. Поэтому с самого начала стандарт включал шифрование на канальном уровне — алгоритм WEP (англ. Wired Equivalent Privacy), который, как следует из названия, должен был обеспечить конфиденциальность, «эквивалентную проводной сети». WEP использовал потоковый шифр RC4 с ключом, составленным из общего секретного ключа (40 или 104 бита) и 24-битного вектора инициализации (англ. Initialization Vector, IV), передаваемого открыто в каждом кадре; целостность обеспечивалась контрольной суммой CRC-32.
Каждое из решений оказалось ошибочным. 24-битного IV хватает на 2²⁴ ≈ 16,8 млн кадров, и в нагруженной сети значения повторяются через несколько часов, а по парадоксу дней рождения первое совпадение ожидается уже через несколько тысяч кадров; повтор IV с тем же ключом означает повтор гаммы потокового шифра, и XOR двух шифротекстов даёт XOR открытых текстов. CRC-32 — линейная функция, а не криптографический код аутентификации: злоумышленник может изменить биты зашифрованного кадра и поправить контрольную сумму, не зная ключа. Наконец, в 2001 году С. Флюрер, И. Мантин и А. Шамир показали, что при некоторых («слабых») значениях IV первые байты гаммы RC4 раскрывают информацию о секретном ключе 7; последующие улучшения атаки позволили восстанавливать ключ WEP по нескольким десяткам тысяч перехваченных кадров за минуты. Аутентификация «общим ключом» в WEP вдобавок раскрывала гамму: точка доступа отправляла открытый текст «вызова», станция возвращала его зашифрованным.
Урок WEP вышел далеко за пределы беспроводных сетей: самодельные криптографические конструкции из стойких по отдельности примитивов почти всегда ломаются, и разрабатывать протоколы защиты следует открыто, с участием криптографов, используя проверенные схемы аутентифицированного шифрования (тема 17).
WPA2: CCMP и четырёхэтапное рукопожатие
Ответом стала поправка 802.11i (2004), сертифицированная Wi-Fi Alliance как WPA2 (промежуточный вариант WPA с протоколом TKIP был временной мерой для старого оборудования). WPA2 шифрует кадры протоколом CCMP на основе AES-128 в режиме CCM — аутентифицированное шифрование с 48-битным номером пакета, защищающим от повторов. В заголовке зашифрованного кадра флаг Protected установлен, за заголовком 802.11 следует 8-байтовый заголовок CCMP, а в конце — 8-байтовый код целостности MIC.
Ключевая иерархия WPA2 устроена так. Основа — парный главный ключ (англ. Pairwise Master Key, PMK) длиной 256 бит. В домашнем режиме WPA2-Personal (PSK) он вычисляется из пароля и SSID функцией PBKDF2 с 4096 итерациями HMAC-SHA1; в корпоративном режиме WPA2-Enterprise PMK вырабатывается в ходе аутентификации 802.1X, своя для каждого пользователя и сеанса. Сам PMK для шифрования не используется. Из него при каждом подключении в ходе четырёхэтапного рукопожатия (англ. 4-way handshake) выводится парный временный ключ (англ. Pairwise Transient Key, PTK), а групповой ключ (англ. Group Temporal Key, GTK) для широковещательных кадров передаётся станции в зашифрованном виде. Рисунок ниже показывает обмен сообщениями.
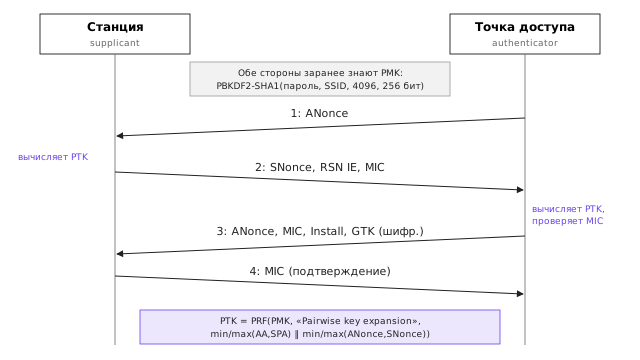
Сообщения рукопожатия переносятся протоколом EAPOL (англ. EAP over LAN, EtherType 0x888e). В первом точка доступа отправляет случайное число ANonce. Станция генерирует своё SNonce и вычисляет PTK как псевдослучайную функцию от PMK, обоих MAC-адресов и обоих случайных чисел. Во втором сообщении станция отправляет SNonce вместе с кодом целостности MIC, вычисленным на части PTK; точка доступа вычисляет тот же PTK и, проверив MIC, убеждается, что станция знает PMK. Третье сообщение доказывает станции знание PMK точкой доступа, содержит зашифрованный GTK и команду установить ключи, четвёртое подтверждает установку. Обе стороны доказали знание общего секрета, не передавая его, и получили свежий ключ сеанса.
У WPA2-Personal есть принципиальная слабость: рукопожатие содержит все данные, необходимые для проверки гипотезы о пароле. Злоумышленник, записавший первые два сообщения (для этого достаточно дождаться подключения любой станции или принудительно отключить её поддельным кадром деаутентификации), может перебирать пароли без какого-либо взаимодействия с сетью: для каждого кандидата вычислить PMK, PTK и MIC и сравнить с перехваченным. Такую атаку называют автономным перебором по словарю (англ. offline dictionary attack), и защищает от неё только длинный случайный пароль. Вторая слабость — отсутствие прямой секретности: знающий пароль и записавший рукопожатие может расшифровать весь трафик сеанса, в том числе позже. Именно этим пользуется Wireshark, расшифровывающий захваты при вводе пароля и SSID. Наконец, в 2017 году М. Ванхуф и Ф. Писсенс опубликовали атаку KRACK: повторяя третье сообщение рукопожатия, злоумышленник вынуждает станцию переустановить уже используемый ключ и сбросить счётчик пакетов, что ведёт к повторному использованию одноразовых чисел шифра 8. Атака устранена обновлениями реализаций без изменения протокола.
WPA3, защищённые управляющие кадры и 802.1X
WPA3, представленный Wi-Fi Alliance в 2018 году, устраняет главные слабости режима Personal. Вместо вывода PMK непосредственно из пароля станция и точка доступа выполняют обмен SAE (англ. Simultaneous Authentication of Equals) — вариант протокола Dragonfly 9, в котором пароль используется для построения точки на эллиптической кривой, после чего стороны выполняют обмен Диффи — Хеллмана. Из перехваченного обмена SAE нельзя проверить гипотезу о пароле: каждая попытка требует активного взаимодействия с точкой доступа, которая может ограничивать их частоту. PMK получается новым при каждом подключении, что даёт прямую секретность. Четырёхэтапное рукопожатие сохраняется, но работает уже от этого PMK. Кроме того, в WPA3 обязательна защита управляющих кадров (англ. Protected Management Frames, PMF, поправка 802.11w), делающая невозможной подделку кадров деаутентификации, которыми злоумышленник отключал станции. Для открытых сетей в кафе и аэропортах предназначен режим Enhanced Open (протокол OWE, RFC 8110): он шифрует трафик каждого клиента без пароля, выполняя неаутентифицированный обмен Диффи — Хеллмана при ассоциации, — защищает от пассивного прослушивания, хотя и не от поддельной точки доступа.
В корпоративной сети общий пароль неприемлем: его знают все сотрудники, и уволившийся сотрудник сохраняет доступ. Режим WPA2/WPA3-Enterprise использует стандарт IEEE 802.1X — управление доступом на основе порта. В нём участвуют три стороны: станция (англ. supplicant), точка доступа (англ. authenticator) и сервер аутентификации, обычно RADIUS. Пока аутентификация не завершена, точка доступа пропускает от станции только кадры EAPOL. Внутри EAPOL станция и сервер RADIUS ведут диалог по расширяемому протоколу аутентификации (англ. Extensible Authentication Protocol, EAP) 10, а точка доступа лишь пересылает сообщения. Метод EAP выбирается организацией: EAP-TLS — взаимная аутентификация сертификатами клиента и сервера (наиболее стойкий вариант); PEAP и EAP-TTLS — TLS-туннель с сертификатом сервера, внутри которого проверяется пароль пользователя. По завершении сервер передаёт точке доступа PMK для этого пользователя, и далее выполняется обычное четырёхэтапное рукопожатие. Типичная ошибка конфигурации клиентов — не проверять сертификат сервера RADIUS: тогда поддельная точка доступа с тем же SSID получит хеш пароля пользователя.
Сотовые сети LTE и 5G
Архитектура LTE: радиосеть и пакетное ядро
Сотовая сеть решает задачу, которую Wi-Fi не ставит: обслуживать миллионы абонентов на территории страны, сохраняя их соединения при движении со скоростью автомобиля или поезда, и учитывать оказанные услуги. Стандарты сотовой связи разрабатывает консорциум 3GPP (англ. 3rd Generation Partnership Project) в виде выпусков (англ. Releases): LTE (4G) появился в выпуске 8 (2008), 5G — в выпуске 15 (2018). Архитектура сети четвёртого поколения — развитое пакетное ядро (англ. Evolved Packet Core, EPC) — описана в спецификации TS 23.401 11. В отличие от предыдущих поколений, в ней нет коммутации каналов: голос тоже передаётся пакетами (VoLTE), и вся сеть является IP-сетью.
Схема на рисунке ниже показывает основные элементы. Абонентское устройство (англ. User Equipment, UE) — телефон или модем с SIM-картой, хранящей идентификатор абонента и секретный ключ. Базовая станция LTE называется eNodeB (eNB); вместе базовые станции образуют радиосеть доступа E-UTRAN и соединяются между собой интерфейсами X2, используемыми при хэндовере. Ядро сети разделено на плоскость управления и плоскость пользовательских данных. Узел управления мобильностью (англ. Mobility Management Entity, MME) аутентифицирует абонентов по данным сервера абонентов (англ. Home Subscriber Server, HSS), отслеживает их местоположение и управляет установлением соединений. Обслуживающий шлюз (англ. Serving Gateway, S-GW) — точка привязки пользовательского трафика при перемещении между базовыми станциями. Шлюз пакетной сети (англ. PDN Gateway, P-GW) выдаёт абоненту IP-адрес и является его выходом во внешнюю сеть, в том числе в Интернет; на нём же обычно выполняется трансляция адресов (тема 14) и тарификация.
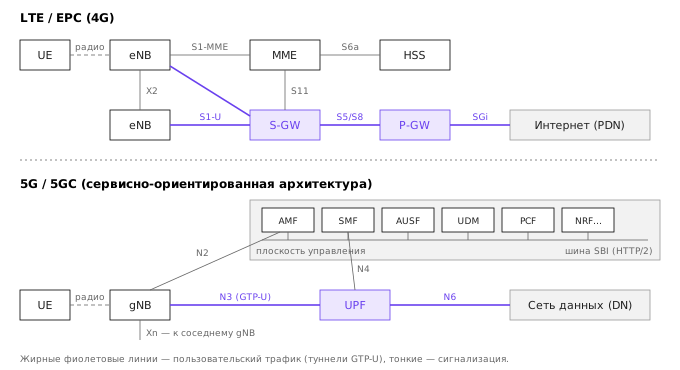
Пользовательские IP-пакеты абонента между базовой станцией и шлюзами передаются в туннелях протокола GTP-U (англ. GPRS Tunnelling Protocol — User plane) поверх UDP с портом 2152. Каждый туннель идентифицируется 32-битным идентификатором конечной точки (англ. Tunnel Endpoint Identifier, TEID) — полная аналогия туннелям темы 19. Логическое соединение абонента с внешней сетью с определёнными параметрами качества обслуживания называется каналом-носителем (англ. bearer); при подключении к сети абоненту создаётся канал по умолчанию, а для голосового вызова — выделенный канал с гарантированной скоростью.
Радиоинтерфейс LTE использует OFDMA в нисходящем направлении и SC-FDMA (OFDM с предкодированием, снижающим пиковую мощность передатчика телефона) в восходящем. Принципиальное отличие от Wi-Fi — доступ к каналу планируется централизованно: базовая станция каждую миллисекунду (длительность подкадра) решает, каким абонентам на каких ресурсных блоках передавать и принимать, и сообщает это по управляющему каналу. Конкуренции за канал и случайных отсрочек, как в CSMA/CA, нет (кроме процедуры начального доступа), поэтому сотовая сеть эффективно использует спектр при большом числе абонентов. Ценой является лицензируемый спектр: оператор платит за исключительное право использовать частоты, и помех от чужих сетей в них быть не должно.
Мобильность и хэндовер
Хэндовер (англ. handover) — передача обслуживания абонента от одной базовой станции к другой без разрыва соединений. В отличие от роуминга Wi-Fi, решение принимает сеть: телефон регулярно измеряет уровень сигналов соседних станций и отправляет отчёты, а обслуживающая eNB при выполнении условий (сигнал соседа сильнее на заданный порог в течение заданного времени) инициирует переход. Новая станция заранее резервирует ресурсы, обслуживающая пересылает ей по интерфейсу X2 пакеты, которые не успела доставить, после чего MME переключает туннель GTP-U от S-GW на новую базовую станцию. Прерывание передачи данных при этом составляет десятки миллисекунд.
Ключевое для IP-уровня свойство: адрес абонента выдан P-GW и привязан к нему, а не к базовой станции. При перемещении меняется лишь конечная точка туннеля между шлюзами и радиосетью, а внешний мир видит неизменный IP-адрес. Это решение задачи мобильности средствами туннелирования; в Интернете аналогичную идею реализует протокол Mobile IP (домашний агент туннелирует пакеты к текущему местоположению узла), не получивший, однако, широкого распространения. Когда абонент не передаёт данные, телефон переходит в режим ожидания, освобождая радиоресурсы; сеть знает его местоположение лишь с точностью до области отслеживания (группы сот) и при поступлении входящих данных вызывает (англ. paging) телефон во всех сотах области.
5G: новое радио и сервисно-ориентированное ядро
Пятое поколение состоит из нового радиоинтерфейса NR (англ. New Radio) 13 и нового ядра 5GC, архитектура которого описана в TS 23.501 12. Базовая станция 5G называется gNB. Радиоинтерфейс NR использует OFDM с переменным разносом поднесущих (15, 30, 60, 120 кГц и более) и работает в двух частотных диапазонах: FR1 (от 410 МГц до 7125 МГц) и FR2 (миллиметровые волны, 24,25–52,6 ГГц, в последующих выпусках расширенный до 71 ГГц). Больший разнос поднесущих означает более короткие символы и меньшую задержку на радиоинтерфейсе; миллиметровые волны дают полосы в сотни мегагерц, но затухают так сильно, что работают лишь на сотни метров в прямой видимости.
Ядро 5GC построено по сервисно-ориентированной архитектуре: функции сети (англ. Network Functions) реализованы как программные сервисы, взаимодействующие через интерфейс на основе HTTP/2 (тема 16). Функции MME разделены между функцией управления доступом и мобильностью (англ. Access and Mobility Management Function, AMF) и функцией управления сеансами (англ. Session Management Function, SMF); пользовательский трафик обрабатывает функция плоскости пользователя (англ. User Plane Function, UPF), заменившая S-GW и P-GW; данные абонентов хранит UDM, аутентификацию выполняет AUSF. Отделение плоскости пользователя от плоскости управления позволяет размещать UPF близко к абонентам — вплоть до площадки оператора в том же городе — для приложений с малой задержкой (англ. edge computing). Ещё одна идея 5G — сетевые срезы (англ. network slicing): на одной физической инфраструктуре создаются логически изолированные сети с разными характеристиками для мобильного широкополосного доступа, массового подключения датчиков и критически важных приложений с малой задержкой.
На практике 5G внедрялся в два этапа. В режиме NSA (англ. Non-Standalone) базовые станции NR работают как дополнительный радиоканал под управлением LTE и ядра EPC; в режиме SA (англ. Standalone) используется полноценное ядро 5GC. Для IP-уровня оба варианта выглядят так же, как LTE: абонент получает адрес (часто IPv6, тема 11) от шлюза, а его пакеты идут к UPF по туннелям GTP-U.
Сети для интернета вещей
Bluetooth и Zigbee: персональные сети малой дальности
Датчикам, носимым устройствам и бытовой технике не нужны сотни мегабит в секунду, зато критически важны энергопотребление (годы работы от батарейки), стоимость модуля и простота. Для них разработаны отдельные технологии.
Bluetooth работает в диапазоне 2,4 ГГц и существует в двух несовместимых вариантах. Классический Bluetooth (BR/EDR) использует 79 каналов по 1 МГц с псевдослучайной перестройкой частоты 1600 раз в секунду и обеспечивает до 3 Мбит/с — его применяют для аудио. Bluetooth с низким энергопотреблением (англ. Bluetooth Low Energy, BLE) использует 40 каналов по 2 МГц, три из которых отведены под рекламные сообщения (англ. advertising), по которым устройства обнаруживают друг друга; устройство большую часть времени спит и просыпается на миллисекунды для обмена. Топология Bluetooth — звезда с центральным устройством (телефоном), дальность — от единиц до десятков метров.
Zigbee — стек протоколов поверх физического и канального уровней IEEE 802.15.4: 16 каналов по 2 МГц в диапазоне 2,4 ГГц (номера 11–26) со скоростью 250 Кбит/с. Его главное свойство — ячеистая (англ. mesh) топология: устройства с постоянным питанием ретранслируют кадры соседей, и сеть покрывает весь дом, хотя каждое устройство слышит лишь ближайших соседей. На той же основе 802.15.4 работает стек Thread, переносящий IPv6 (через уровень адаптации 6LoWPAN), и прикладной стандарт умного дома Matter, который может использовать Thread и Wi-Fi.
LoRaWAN и сравнение технологий
Для датчиков, разбросанных по городу или полю, — счётчиков, датчиков уровня воды, трекеров — нужна дальность в километры. Сети с низким энергопотреблением и большой дальностью (англ. Low-Power Wide-Area Network, LPWAN) достигают её за счёт скорости. Наиболее распространённая из них — LoRaWAN: физический уровень LoRa использует модуляцию с расширением спектра линейно-частотно-модулированными импульсами (англ. chirp spread spectrum) в нелицензируемых диапазонах ниже 1 ГГц (868 МГц в Европе, 864–870 МГц в России, 915 МГц в США) и позволяет принимать сигнал на десятки децибел ниже уровня шума. Скорость — от сотен бит до десятков килобит в секунду, дальность — 2–5 км в городе и до 15 км и более на открытой местности. Архитектура — «звезда звёзд»: устройства передают короткие сообщения в эфир, их принимают все шлюзы поблизости и пересылают по IP сетевому серверу, который отбрасывает дубликаты. Регулирование ограничивает долю времени передачи (англ. duty cycle), часто 1 %, поэтому датчик отправляет несколько десятков байт раз в несколько минут или часов. Сотовые операторы предлагают альтернативу в лицензируемом спектре — NB-IoT и LTE-M, работающие в их сетях LTE и 5G.
Таблица сравнивает рассмотренные технологии. Значения ориентировочные: дальность сильно зависит от среды и антенн.
| Технология | Стандарт | Диапазон | Скорость | Дальность | Топология | Типичное применение |
|---|---|---|---|---|---|---|
| Wi-Fi 6 | IEEE 802.11ax | 2,4, 5, 6 ГГц | сотни Мбит/с — Гбит/с | десятки метров | звезда (BSS) | доступ в Интернет, офис, дом |
| LTE / 5G | 3GPP | лицензируемые 0,4–7 ГГц и мм-волны | десятки Мбит/с — Гбит/с | километры | сотовая, централизованная | мобильный доступ |
| Bluetooth LE | Bluetooth SIG | 2,4 ГГц | до 2 Мбит/с | 10–50 м | звезда, mesh | носимые устройства, метки |
| Zigbee / Thread | IEEE 802.15.4 | 2,4 ГГц | 250 Кбит/с | 10–100 м с ретрансляцией | mesh | умный дом, освещение |
| LoRaWAN | LoRa Alliance | 868 / 915 МГц | 0,3–50 Кбит/с | 2–15 км | звезда звёзд | городские датчики, учёт |
| NB-IoT | 3GPP | лицензируемые полосы LTE | десятки Кбит/с | километры | сотовая | счётчики, трекеры |
Выбор технологии — это всегда компромисс трёх величин: скорости, дальности и энергопотребления; улучшить сразу все три нельзя, потому что по теореме Шеннона скорость при заданной мощности ограничена отношением сигнал/шум, а оно падает с расстоянием. Wi-Fi и 5G выбирают скорость, LoRaWAN — дальность и батарейку, Bluetooth и Zigbee — компромисс для малых расстояний.
Итоги темы
Радиоканал отличается от кабеля по всем параметрам, важным для протоколов: мощность сигнала убывает с квадратом расстояния и дополнительно теряется на препятствиях, многолучёвость вызывает замирания, эфир делят соседние сети и посторонние источники помех, а станции слышат разные части эфира. Бюджет радиолинии позволяет заранее оценить уровень сигнала и отношение сигнал/шум, а значит, и достижимую скорость. Проблемы скрытого и незащищённого узла и невозможность обнаружить коллизию при передаче определили устройство метода доступа беспроводных сетей.
Wi-Fi отвечает на эти проблемы методом CSMA/CA: прослушиванием канала, случайной отсрочкой с экспоненциальным ростом окна, явным подтверждением каждого кадра, виртуальным прослушиванием по полю Duration и, при необходимости, обменом RTS/CTS. Кадр 802.11 несёт до четырёх адресов, потому что передатчик и приёмник в эфире не совпадают с отправителем и получателем, а точка доступа служит мостом между эфиром и проводной распределительной системой. Поколения стандарта наращивают скорость шириной канала, плотностью модуляции и числом пространственных потоков, а начиная с Wi-Fi 6 — эффективностью разделения эфира между многими станциями; но фиксированные накладные расходы доступа к среде делают реальную скорость заметно ниже канальной и заставляют агрегировать кадры.
История безопасности Wi-Fi — от WEP, сломанного из-за короткого вектора инициализации и линейной контрольной суммы, через WPA2 с AES-CCMP и четырёхэтапным рукопожатием, уязвимым для автономного перебора пароля, к WPA3 с обменом SAE и прямой секретностью — наглядно показывает, почему защитные протоколы должны строиться на проверенных криптографических конструкциях. В корпоративных сетях общий пароль заменяется индивидуальной аутентификацией 802.1X/EAP с сервером RADIUS.
Сотовые сети LTE и 5G решают задачу массового мобильного доступа иначе: лицензируемый спектр, централизованное планирование радиоресурсов базовой станцией, разделение плоскостей управления и пользователя, привязка IP-адреса абонента к шлюзу ядра и туннели GTP-U, переключаемые при хэндовере. Для интернета вещей существуют технологии с иным балансом скорости, дальности и энергопотребления — Bluetooth LE, Zigbee и Thread, LoRaWAN, NB-IoT. В следующей теме идеи виртуализации и туннелирования переносятся в центры обработки данных, где сеть строится уже не из радиоканалов, а из тысяч одинаковых коммутаторов, и где оверлейные сети создают для каждого арендатора собственную виртуальную топологию.
Литература
- IEEE Std 802.11-2020. IEEE Standard for Information Technology — Telecommunications and Information Exchange between Systems — Local and Metropolitan Area Networks — Specific Requirements. Part 11: Wireless LAN Medium Access Control (MAC) and Physical Layer (PHY) Specifications. — IEEE, 2021.
- IEEE Std 802.11ax-2021. Amendment 1: Enhancements for High-Efficiency WLAN. — IEEE, 2021.
- IEEE Std 802.11be-2024. Enhancements for Extremely High Throughput (EHT). — IEEE, 2024.
- Rappaport T. S. Wireless Communications: Principles and Practice. 2nd ed. — Prentice Hall, 2002.
- Perahia E., Stacey R. Next Generation Wireless LANs: 802.11n and 802.11ac. 2nd ed. — Cambridge University Press, 2013.
- Bianchi G. Performance Analysis of the IEEE 802.11 Distributed Coordination Function. — IEEE Journal on Selected Areas in Communications, 2000, Vol. 18, No. 3, С. 535–547, DOI: 10.1109/49.840210.
- Fluhrer S., Mantin I., Shamir A. Weaknesses in the Key Scheduling Algorithm of RC4. — Selected Areas in Cryptography (SAC 2001), Lecture Notes in Computer Science, Vol. 2259. — Springer, 2001.
- Vanhoef M., Piessens F. Key Reinstallation Attacks: Forcing Nonce Reuse in WPA2. — Proceedings of the 2017 ACM SIGSAC Conference on Computer and Communications Security (CCS '17), 2017, DOI: 10.1145/3133956.3134027.
- Harkins D. Dragonfly Key Exchange. — RFC 7664, IRTF, 2015. https://www.rfc-editor.org/rfc/rfc7664
- Aboba B., Blunk L., Vollbrecht J., Carlson J., Levkowetz H. Extensible Authentication Protocol (EAP). — RFC 3748, IETF, 2004. https://www.rfc-editor.org/rfc/rfc3748
- 3GPP TS 23.401. General Packet Radio Service (GPRS) enhancements for Evolved Universal Terrestrial Radio Access Network (E-UTRAN) access. — 3GPP. https://www.3gpp.org/dynareport/23401.htm
- 3GPP TS 23.501. System architecture for the 5G System (5GS). — 3GPP. https://www.3gpp.org/dynareport/23501.htm
- 3GPP TS 38.300. NR; NR and NG-RAN Overall description; Stage-2. — 3GPP. https://www.3gpp.org/dynareport/38300.htm
- Kurose J. F., Ross K. W. Computer Networking: A Top-Down Approach. 8th ed. — Pearson, 2021.